OAuth 2.0 / OpenID Connect
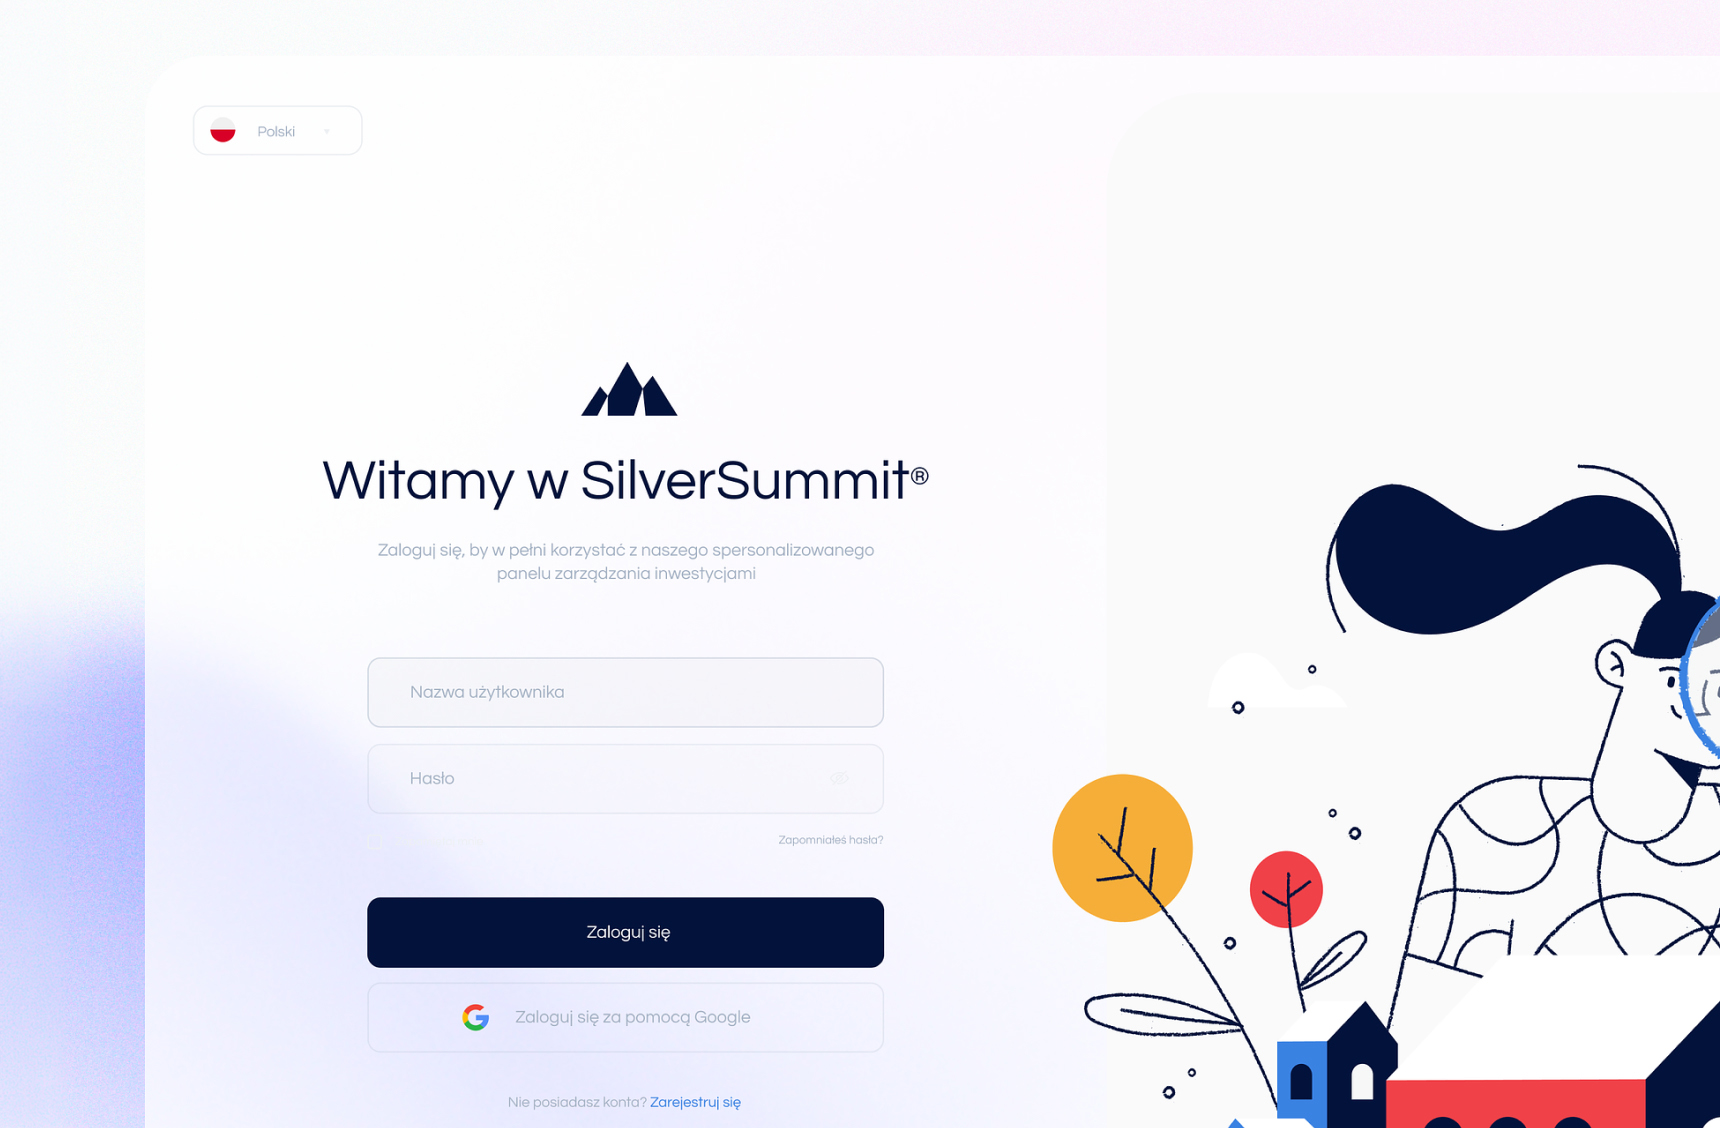
OAuth 2.0 / OpenID Connect to powiązane standardy odpowiedzialne za bezpieczne udostępnianie zasobów i potwierdzanie tożsamości w aplikacjach internetowych. OAuth 2.0 definiuje protokół autoryzacji („delegacji” dostępu) bez przekazywania hasła do aplikacji trzeciej. OpenID Connect (OIDC) rozszerza OAuth o warstwę tożsamości: tokeny ID (JWT) i standardowe endpointy (np. discovery, JWKS). Typowy przepływ obejmuje klienta, serwer autoryzacji i zasób chroniony tokenem dostępu.
W projektach marketingowych i produktowych OIDC pozwala spójnie obsłużyć logowanie SSO, integrację z CRM lub portalem klienta oraz bezpieczne API dla kampanii i automatyzacji. Zespół techniczny może scentralizować polityki sesji, MFA i audyt logowań, co jest istotne przy RODO i wymaganiach compliance. Dobór scope’ów, rotacja kluczy i krótki czas życia tokenów wpływają na bezpieczeństwo danych leadów i treści personalizowanych.
Warto rozdzielać OAuth (dostęp do API) od OIDC (kto jest użytkownikiem) już na etapie architektury. Dokumentacja dla partnerów i integratorów powinna jasno opisywać przepływy i wymagane claimy — to redukuje błędy integracji i incydenty bezpieczeństwa.
Krzysztof Gawryś
Co-Founder / Creative Director